Este software malicioso es "capaz de realizar múltiples funciones, incluyendo la posible recopilación de información, la inutilización de dispositivos y el bloqueo del tráfico de la red", describió en un comunicado la oficina federal de investigación de los Estados Unidos.
El tamaño y el alcance de la infraestructura afectada por el malware VPNFilter, como fue denominado, es "significativo", calificó el organismo.
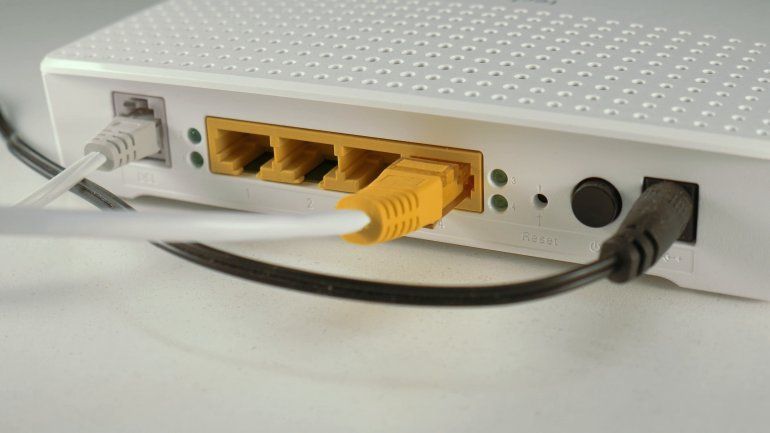
El FBI explicó que los objetivo de este malware son routers elaborados por varios fabricantes, aunque señaló que el vector de infección inicial todavía se desconoce.
Un análisis realizado por Talos, la división de detección de amenazas de la empresa tecnológica Cisco, estimó que al menos 500.000 routers en al menos 54 países fueron infectados por este malware.
Entre los equipos de red afectados, se encontró que los dispositivos eran de fabricantes como Linksys, MikroTik, Netgear y TP-Link, agregó el diario estadounidense The New York Times.
Por este motivo, el FBI recomendó reiniciar los routers "para interrumpir temporalmente el malware y ayudar a la posible identificación de dispositivos infectados", afirmó.
FUENTE: Minuto Uno
Sumate al Canal de WhatsApp de TodoJujuy.com
Recibí las noticias en tu celular sumándote al Canal de WhatsApp de TodoJujuy.com. Ingresá al siguiente enlace: https://whatsapp.com/channel/0029VaQ05Jk6BIErMlCL0v0j
Si querés, podés activar las notificaciones.
Además, podés comunicarte con nosotros a través del WhatsApp de las Noticias al 3885007777.
Copyright © Todo Jujuy Por favor no corte ni pegue en la web nuestras notas, tiene la posibilidad de redistribuirlas usando nuestras herramientas. Derechos de autor reservados.